← كل الملاحظات
الأمن
رمز تحقق بالبريد ليس مجرد مظهر أمني
الرموز المؤقتة سهلة الإضافة وسهلة الخطأ. ستة أرقام بلا حد للمحاولات ولا انتهاء صلاحية ورسالة خطأ تسرّب المعلومات أسوأ من لا شيء.
الخلاصة بالعربية
- استخدم مولّد أرقام تشفيري، لا Math.random، وخزّن بصمة الرمز لا الرمز نفسه.
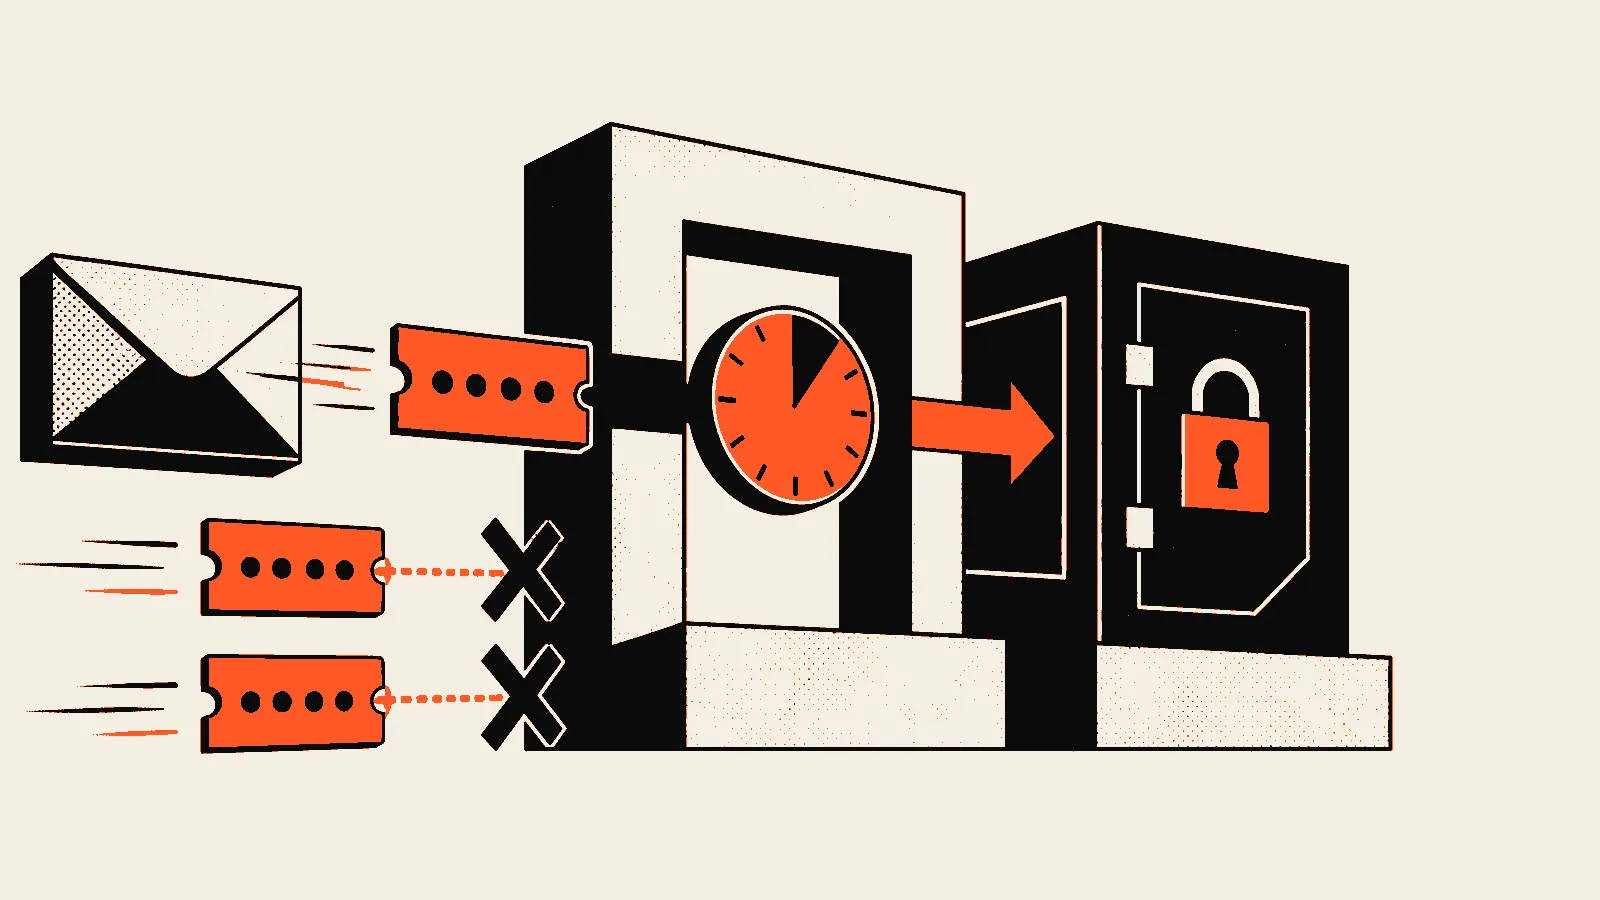
- صلاحية عشر دقائق، واستهلاك عند النجاح، وإبطال الرمز السابق مع كل إرسال جديد.
- حدّان ضروريان: عدد محاولات التحقق، وعدد مرات الإرسال لكل حساب وعنوان.
- قارن بزمن ثابت، ولا تكشف وجود الحساب من رسالة الخطأ.
- اربط الرمز بالجلسة التي طلبته، واعرف حدود الحماية: لا يقي من بريد مخترق.
هذا المقال مكتوب بالإنجليزية ↓
تحتاج بناء هذا باحتراف؟
أبني منصّات آمنة وسريعة وثنائية اللغة لعملاء في مصر والسعودية والإمارات والكويت.