← كل الملاحظات
الأمن
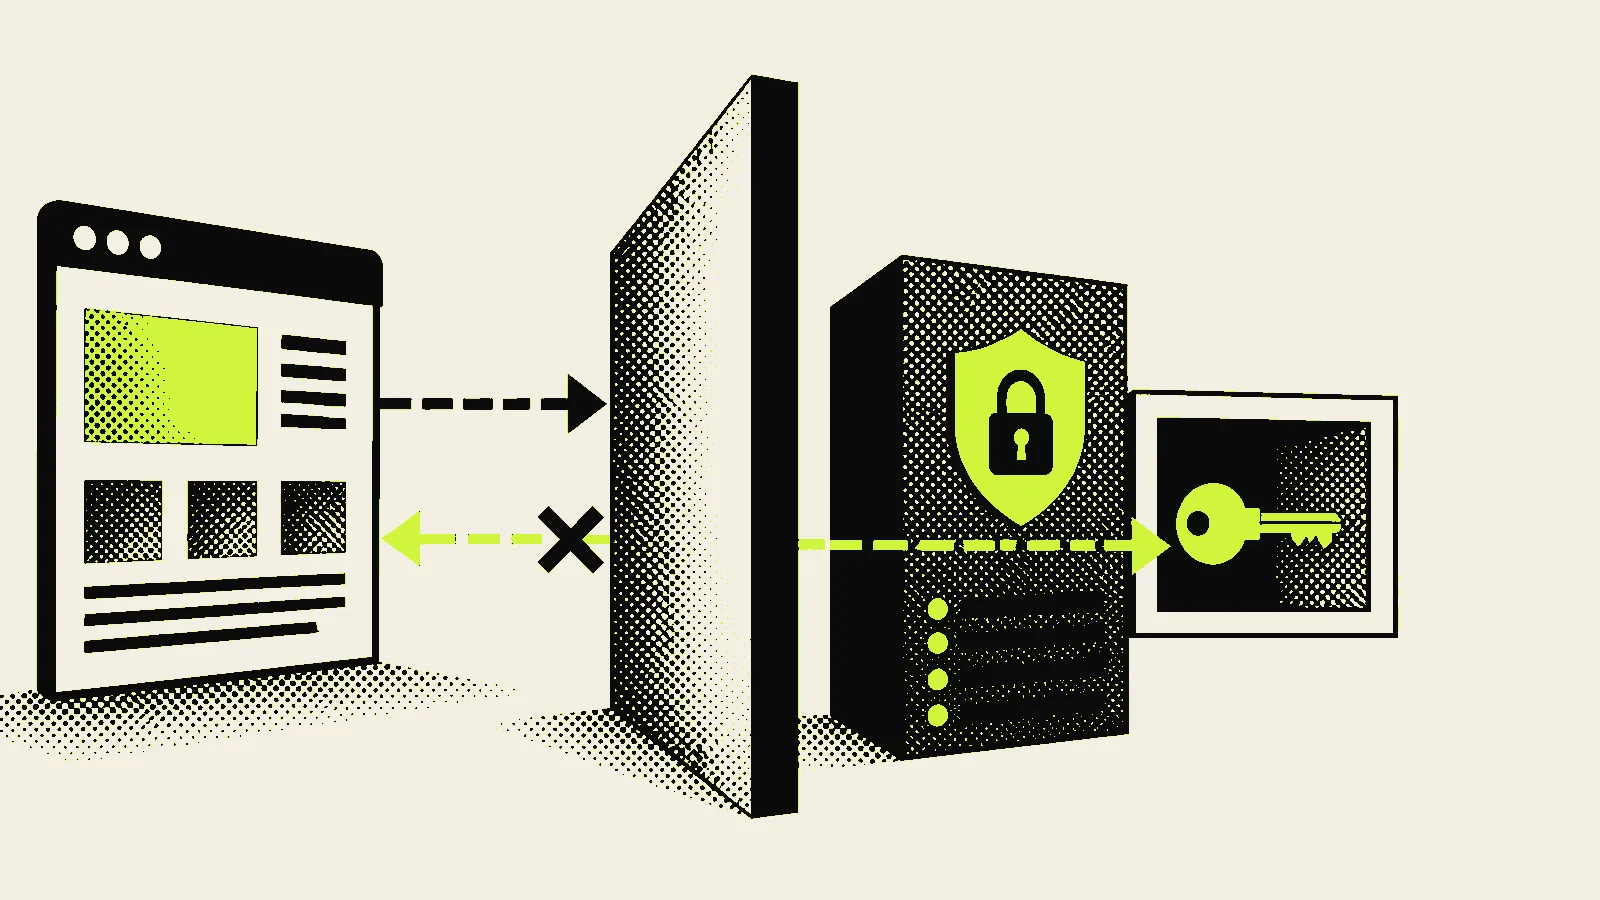
لا تضع مفتاح الـ API في المتصفح أبداً
كل ميزة ذكاء اصطناعي أطلقها تجلس خلف وسيط على الخادم يحجب البيانات الشخصية قبل خروجها. هذه بنية ذلك الوسيط وسبب وجود كل جزء فيه.
الخلاصة بالعربية
- المفتاح لا يغادر الخادم أبداً؛ المتصفح يكلّم نقطتك وهي تكلّم المزوّد.
- احجب البيانات الشخصية قبل خروج الطلب، ولا تعتمد على التعبيرات النمطية وحدها.
- حدّان للمعدّل: نافذة قصيرة تمنع الاندفاع، وسقف يومي يحدّ أسوأ فاتورة ممكنة.
- عامل مخرجات النموذج كمدخلات غير موثوقة: نصاً لا HTML، ومع تنقية صارمة عند الحاجة للتنسيق.
- سجّل النص بعد الحجب فقط، مع تحديد مدة الاحتفاظ.
هذا المقال مكتوب بالإنجليزية ↓
تحتاج بناء هذا باحتراف؟
أبني منصّات آمنة وسريعة وثنائية اللغة لعملاء في مصر والسعودية والإمارات والكويت.